AI 法規 2026:台灣企業用 AI,現在該準備什麼?
歐盟 AI 法的透明義務已在 2026 年 8 月上路,台灣《人工智慧基本法》也已公布施行。本文整理 AI 客服、AI 生成內容、用 AI 篩履歷或評估信用時的規則與時程,並列出企業現在就能開始的七項準備。
重點摘要
- 歐盟 AI 法第 50 條的透明義務已在 2026 年 8 月 2 日開始適用:聊天機器人要讓人知道是 AI、深偽內容要標示;AI 產出在歐盟被使用,台灣公司也可能適用。
- 徵才、信用評估等高風險用途的義務,已由歐盟「數位綜合法案」延到 2027 年 12 月 2 日,嵌入產品的 AI 延到 2028 年 8 月 2 日 —— 延後不是取消。
- 台灣《人工智慧基本法》2026 年 1 月公布施行,主要規範政府,細則由各主管機關在兩年內訂定;個資法等既有法規則是現在就適用。
- 企業可以先做七件事:AI 清冊、風險分級、透明標示、供應商合約、個資處理、人工覆核與紀錄保存。
文章目錄
你的官網有一個 AI 客服,行銷同事用 AI 做商品圖和社群貼文,人資開始試用 AI 篩履歷。某天,一位德國客戶寄來供應商問卷,其中一題是:「貴公司使用的 AI 系統是否符合 EU AI Act?」—— 這時很多人才發現,AI 已經不只是技術問題,也是法規問題。
2026 年是 AI 規則開始落地的一年。歐盟《人工智慧法》的透明義務在 8 月 2 日開始適用;台灣的**《人工智慧基本法》在 1 月公布施行**,數位發展部也在 7 月發布了 AI 風險分類框架。同時,歐盟又透過「數位綜合法案」把部分義務延後,讓不少人搞不清楚到底什麼已經生效。
這篇文章整理截至 2026 年 9 月的狀態,並列出企業現在就能動手的準備。(本文為一般資訊,不構成法律意見;具體情況請諮詢律師。)
先看時間軸:哪些已經生效、哪些延後了
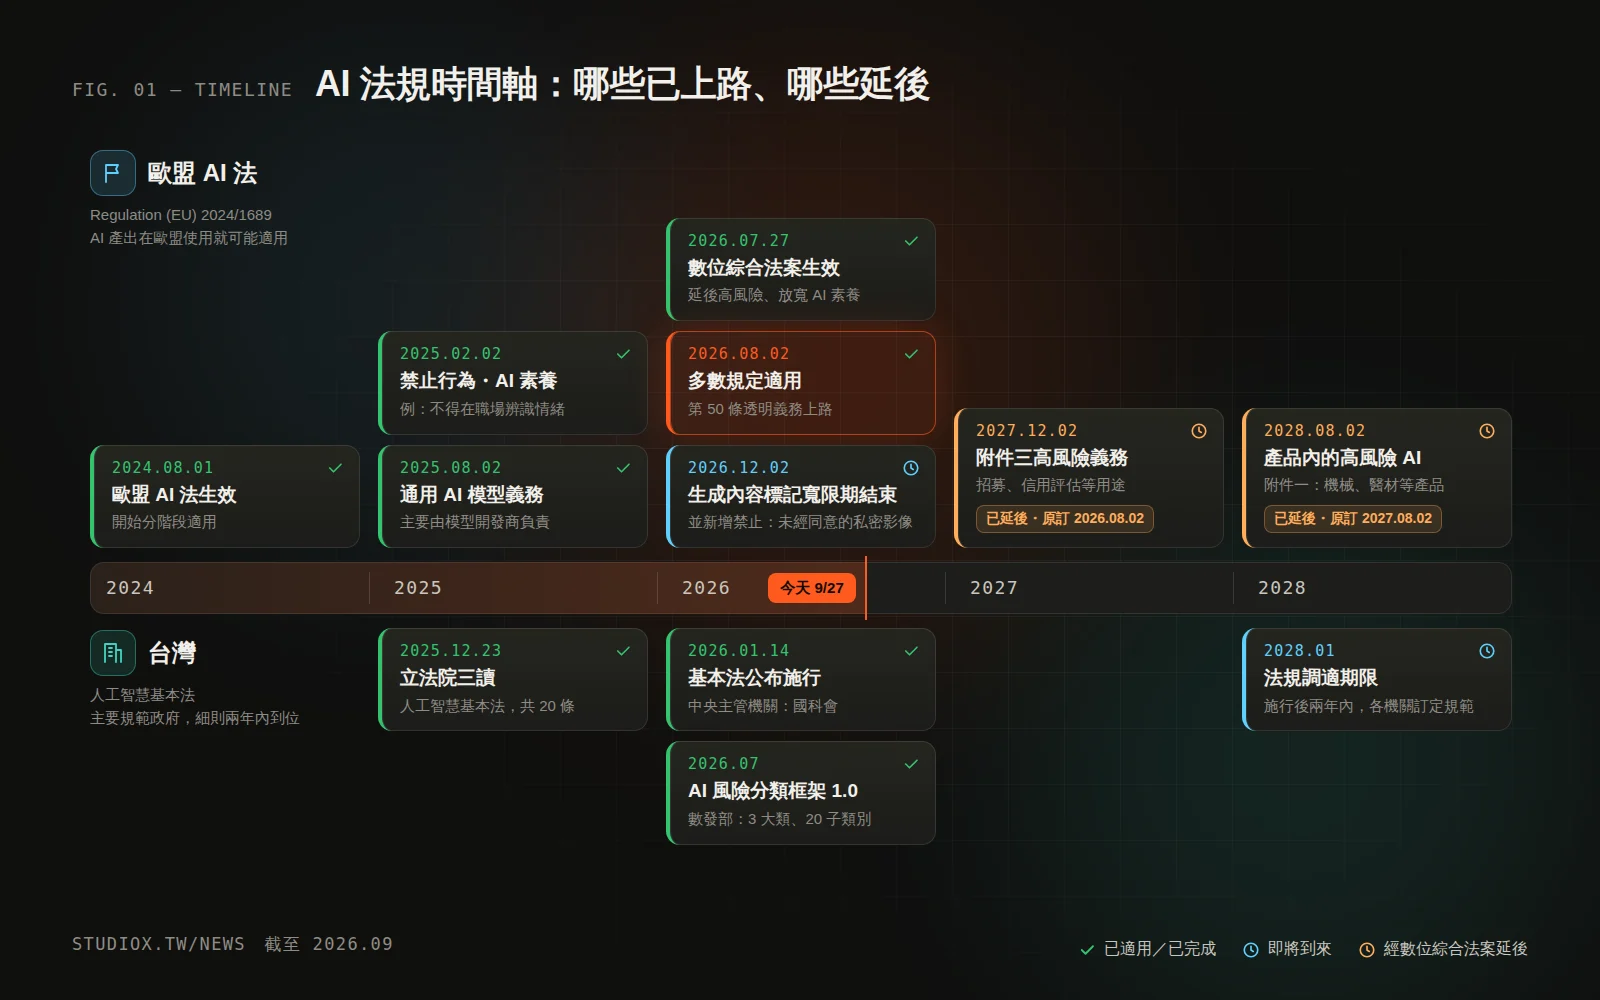
| 日期 | 事件 | 對一般企業的意義 |
|---|---|---|
| 2024/8/1 | 歐盟 AI 法生效 | 開始分階段適用 |
| 2025/2/2 | 禁止的 AI 行為、AI 素養義務開始適用 | 例如不得在職場用 AI 辨識員工情緒 |
| 2025/8/2 | 通用 AI 模型義務開始適用 | 主要是模型開發商的責任 |
| 2026/1/14 | 台灣《人工智慧基本法》公布施行 | 政府兩年內完成法規調適 |
| 2026/8/2 | 歐盟 AI 法多數規定適用,含第 50 條透明義務 | 聊天機器人要告知、深偽要標示 |
| 2026/12/2 | 生成內容標記的寬限期結束;新禁止規定適用 | 見下文「延後了什麼」 |
| 2027/12/2 | 附件三高風險義務適用(原訂 2026/8/2) | 招募、信用評估等用途 |
| 2028/8/2 | 產品內高風險 AI 義務適用(原訂 2027/8/2) | 機械、醫材等受產品法規管轄的產品 |
官方時程可以在歐盟執委會的 AI Act Service Desk 時間表查到。
歐盟 AI 法:為什麼台灣公司也要注意
歐盟 AI 法(Regulation (EU) 2024/1689)不是看公司設在哪裡。依第 2 條,以下情況都可能適用:
- 你把 AI 系統或含 AI 的產品賣到歐盟市場;
- 你在歐盟有據點,並在業務上使用 AI;
- 公司在歐盟之外,但 AI 系統的產出在歐盟被使用 —— 例如英文官網的 AI 客服在回答歐洲客人。
法規也區分兩種角色:提供者(開發 AI 系統、以自己名義推出)與部署者(在業務上使用 AI 系統)。用大模型 API 自己做客服機器人放在官網,你可能同時是提供者與部署者;直接用現成的 SaaS 工具,多半是部署者。
四個風險層級
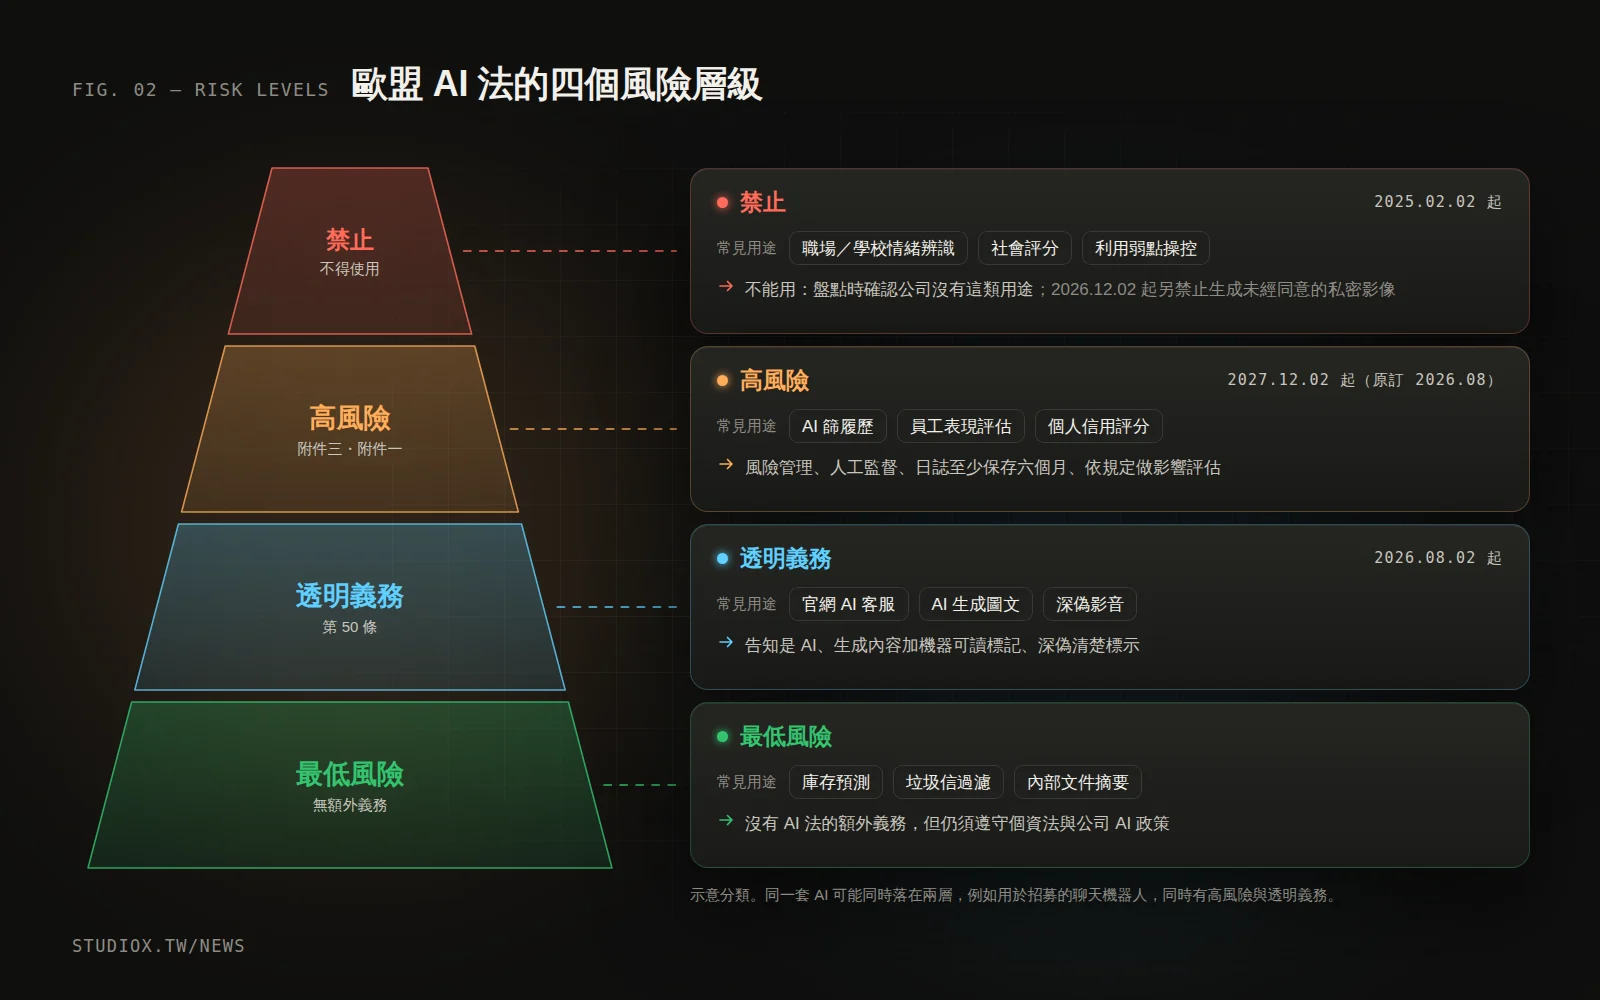
- 禁止:例如社會評分、利用弱點操控行為、在職場或學校辨識情緒。
- 高風險:附件三列出的用途,包括招募與人員管理(篩履歷、評估員工表現)、個人信用評估、教育等;以及受歐盟產品安全法規管轄產品中的 AI 安全元件。
- 透明義務:和人對話的聊天機器人、生成內容的 AI、深偽。
- 最低風險:庫存預測、垃圾信過濾、內部文件摘要等,沒有額外義務,但仍要遵守個資等其他法規。
罰款上限依層級不同:違反禁止規定最高 3,500 萬歐元或全球年營業額 7%;違反高風險或透明義務最高 1,500 萬歐元或 3%;中小企業取兩者中較低者。
延後了什麼、沒延後什麼
執委會在 2025 年 11 月提出「數位綜合法案」(Digital Omnibus),其中 AI 的部分以 Regulation (EU) 2026/1744 通過,已於 2026 年 7 月 27 日生效(執委會公告):
- 延後:附件三高風險義務延到 2027 年 12 月 2 日,產品內的高風險 AI 延到 2028 年 8 月 2 日。
- 放寬:AI 素養從「確保員工具備足夠素養」改為「採取措施支持員工培養」;中小企業的簡化措施擴及規模稍大的「小型中型企業」。
- 沒有延後:第 50 條透明義務照樣在 2026 年 8 月 2 日適用;只有「生成內容的機器可讀標記」,對 8 月 2 日前已上市的系統給到 12 月 2 日。
- 新增:禁止用 AI 生成未經同意的私密影像與兒少性剝削內容,2026 年 12 月 2 日起適用。
延後不是取消。 用 AI 做招募或信用評估的企業,多出來的時間正好用來把文件、覆核流程與紀錄做好。
8 月 2 日起:透明義務要做什麼
第 50 條是和最多企業有關的一條。執委會 7 月發布了透明義務指引,6 月也公布了自願簽署的 AI 生成內容標記與標示行為準則。
| 情境 | 要做什麼 | 主要責任 |
|---|---|---|
| AI 客服、聊天機器人 | 讓對方知道正在和 AI 對話(情境明顯者除外) | 提供者 |
| AI 生成的圖片、影音、文字 | 以機器可讀方式標記,例如浮水印、中繼資料 | 生成式 AI 的提供者 |
| 深偽(以假亂真的人物、地點、事件) | 清楚揭露內容由 AI 生成或修改 | 部署者 |
| 為公共利益議題發布的 AI 文字 | 揭露由 AI 生成;經人工審閱、由人負編輯責任者除外 | 部署者 |
| 情緒辨識、生物特徵分類 | 告知被處理的人 | 部署者 |
落到日常,大概是這三件事:
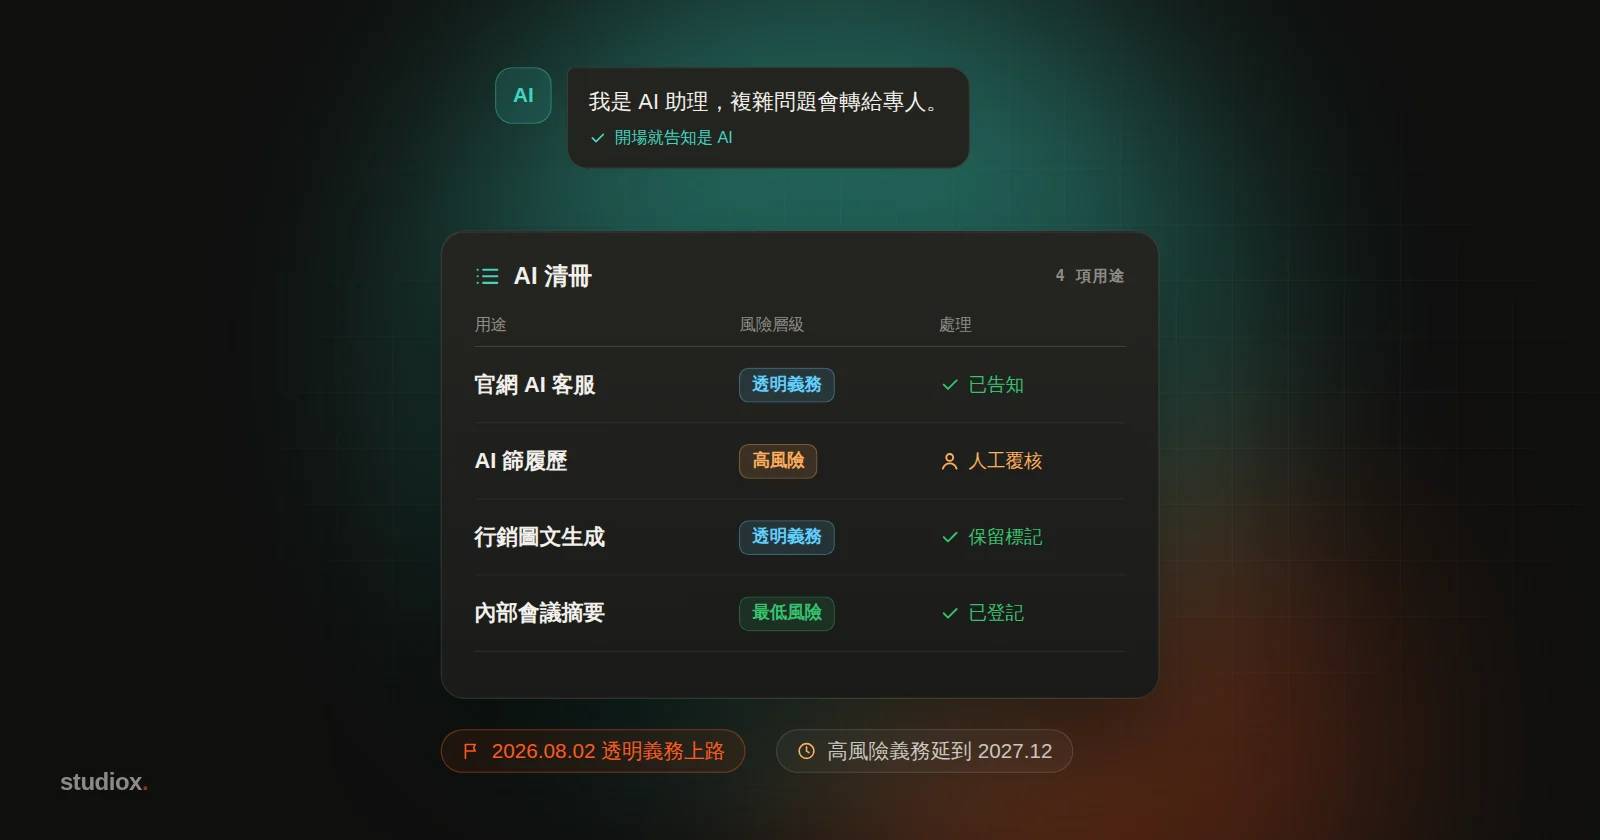
- 聊天機器人開場就說明:例如「我是 AI 助理,複雜問題會轉給專人」。指引草案指出,只寫在使用條款、或只含糊地稱它「助理」都不夠,告知要出現在對話裡。
- 不要刪掉工具加的標記:生成式 AI 工具通常會在輸出中加浮水印或中繼資料,後製時保留下來。
- 行銷素材分開看:一般商品情境圖不一定是深偽;但讓真人「說」出沒說過的話、或合成看起來像真實事件的畫面,就要標示。
客服機器人最好只根據公司資料回答、查不到就轉真人(見〈RAG 知識庫實戰〉),這比事後補標示更能降低風險。
台灣:人工智慧基本法已上路,細則還在路上
《人工智慧基本法》在 2025 年 12 月 23 日三讀通過、2026 年 1 月 14 日公布施行,共 20 條,中央主管機關是國科會。它是「基本法」,主要規範政府該做什麼:
- 政府推動 AI 要遵循七項原則:永續發展與福祉、人類自主、隱私保護與資料治理、資安與安全、透明與可解釋、公平與不歧視、問責。
- 數位發展部負責與國際接軌的風險分類框架;框架 1.0 版已在 2026 年 7 月發布,把 AI 風險分為 3 大類、20 個子類別,建議用「盤點、識別、評估、應對」四個步驟處理。
- 各目的事業主管機關依框架訂定管理規範,政府要在施行後兩年內完成法規調適;經認定為高風險的應用,要標示注意事項或警語、明確責任歸屬,並建立救濟、補償或保險機制。
換句話說,基本法本身沒有直接對企業開罰,但方向已經清楚,未來兩年各產業的具體規範會陸續出現。
現在就適用的既有法規
- 個人資料保護法:蒐集時告知目的、在特定目的範圍內利用、做好安全維護。把客戶資料貼進外部 AI 服務、用顧客對話訓練模型前,先問「這在當初告知的目的之內嗎?」個資法在 2025 年 11 月修正公布,新增外洩通報等規定,施行日期由行政院另定,值得持續追蹤。
- 產業規範:例如金管會的《金融業運用人工智慧(AI)指引》,對公平性、可解釋性與治理都有要求。
- 原本的責任不會因為用了 AI 而消失:就業服務法禁止就業歧視,AI 篩履歷如果系統性排除特定年齡或性別,責任仍在公司。
企業現在可以做的七件事
- 建立 AI 清冊:列出每一項 AI 用途、用了哪個工具或供應商、處理哪些資料、服務對象(有沒有歐盟的人)、負責人。員工自己註冊的 AI 工具也要算進去。
- 風險分級:對照歐盟四個層級與數發部的框架,標出哪些是高風險、哪些有透明義務。
- 透明標示:聊天機器人開場告知、深偽與公共議題的 AI 文字加標示,並寫進內容製作流程。
- 問清楚供應商:
- 輸入的資料會不會被拿去訓練?存在哪裡、保存多久?
- 生成內容有沒有加機器可讀的標記?
- 模型改版會不會事先通知?
- 產品若用在歐盟,能否提供法規要求的文件與使用說明?
- 個資處理:只給 AI 必要的資料,能去識別化就先處理,並更新隱私權聲明。
- 重大決定保留人工覆核:招募、授信、解僱這類決定,由 AI 提建議、人做決定,覆核的人要看得懂理由、也有權推翻。處理歐盟居民的個資時,GDPR 對完全自動化的重大決定本來就有限制。
- 保存紀錄:用了哪個模型版本、輸入與輸出、誰核准。歐盟高風險系統的部署者,日誌至少要保存六個月(第 26 條,2027 年 12 月起適用)。
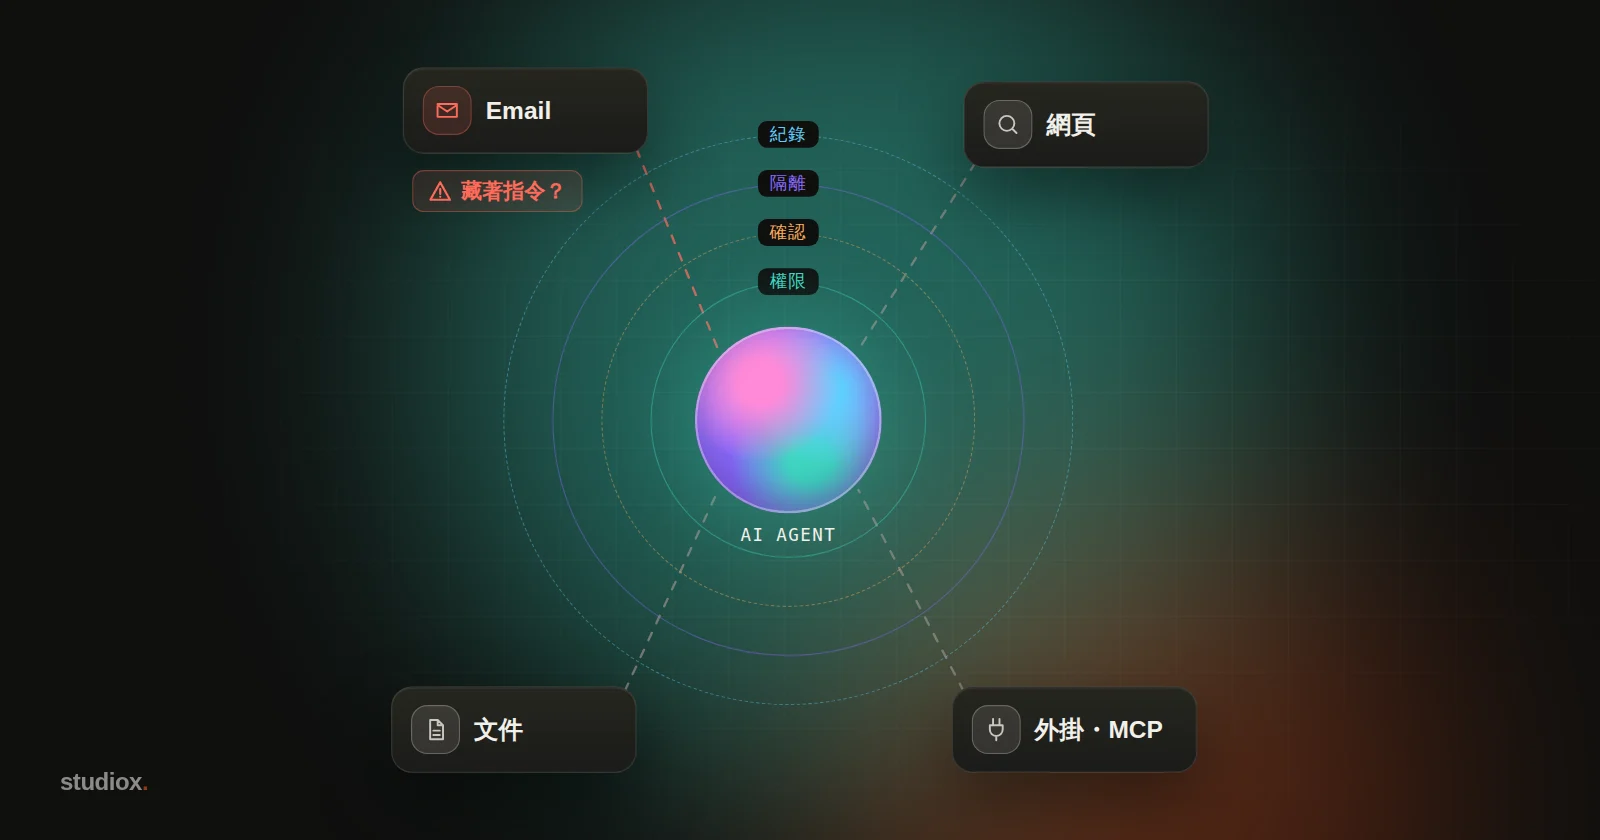
後三項和 AI 系統的權限與紀錄設計直接相關,可以參考〈AI Agent 安全〉。
小結:先把自己的 AI 看清楚
法規還會變,但清冊、分級、標示、覆核、紀錄這幾件事,不管最後規則怎麼定都用得上。本文是截至 2026 年 9 月的一般資訊整理,不構成法律意見;涉及歐盟市場或高風險用途,請與律師確認。
如果你想把 AI 清冊、人工覆核與操作紀錄做進現有的系統裡,歡迎參考我們的 AI 導入與整合服務與企業系統開發,或和我們聊聊。